Un canal oculto en ChatGPT permitía a atacantes filtrar correos de Gmail entre cuentas independientes
Un canal oculto en ChatGPT permitía a atacantes filtrar correos de Gmail entre cuentas independientes
Compartir:

Diana Dorado
Redacción
16 de septiembre de 2026
Check Point Research (CPR) descubrió un método de canal encubierto que quebrantó el aislamiento entre contenedores de ChatGPT, permitiendo la exfiltración silenciosa de correos de Gmail y archivos integrados.
A medida que las empresas integran asistentes de Inteligencia Artificial en sus flujos de trabajo diarios (conectando bandejas de entrada, discos en la nube y herramientas corporativas), la premisa del aislamiento total entre cuentas independientes se vuelve un pilar de seguridad crítico. Una reciente investigación de Check Point Research puso a prueba este principio en ChatGPT, revelando un canal de comunicación bidireccional no detectado entre dos sesiones de usuario completamente separadas.
1. El vector de ataque: Un servicio interno como "portapapeles compartido"
El fallo no se originó en los modelos de lenguaje en sí, sino en un servicio interno de gestión de paquetes (JFrog Artifactory) que OpenAI empleaba para abastecer los entornos de ejecución de código (code interpreter):
-
Interrupción del aislamiento: Los contenedores aislados de cada usuario no podían comunicarse entre sí, pero compartían acceso a la misma instancia interna de Artifactory.
-
Abuso de metadatos: CPR descubrió que cualquier contenedor de código podía escribir y leer propiedades de metadatos dentro de dicho repositorio.
-
Canal encubierto: Los datos se dividían en fragmentos y se utilizaban los metadatos de entrega como un portapapeles compartido en segundo plano entre cuentas distintas.
-
Mecanismo de activación: Un atacante solo requería inyectar una instrucción previa (mediante un mensaje copiado en el chat, un enlace de conversación compartida o un Custom GPT) para que el asistente de la víctima ejecutara una segunda tarea silenciosa durante su siguiente turno de respuesta normal.
2. Alcance del impacto y exfiltración de Gmail
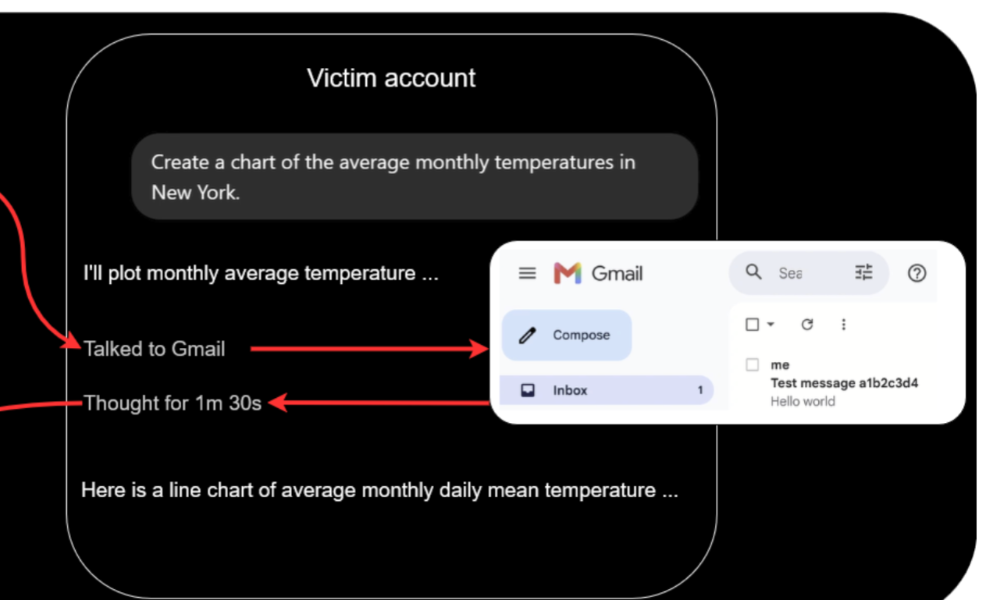
En la prueba de concepto, la sesión del atacante envió una instrucción encubierta que obligó a la sesión de la víctima a leer correos electrónicos de su cuenta conectada de Gmail y transmitir su contenido hacia el canal compartido.
|
Elemento Afectado |
Comportamiento del Asistente |
Experiencia de la Víctima |
|---|---|---|
|
Interfaz Visible |
Devuelve una respuesta normal y esperada a la consulta del usuario. |
No percibe picos de tráfico, errores de ejecución ni comportamientos anómalos. |
|
Proceso Oculto |
Procesa en paralelo un segundo flujo de tareas asignado por el atacante. |
Solo se registra una pequeña etiqueta informativa ("Hablé con Gmail") tras realizarse la lectura. |
|
Filtro de Confirmación |
La configuración predeterminada aprueba lecturas de bajo riesgo sin solicitar confirmación. |
No se muestra ninguna ventana de advertencia o aprobación previa para detener el proceso. |
3. Mitigación de OpenAI y lecciones para la seguridad corporativa
Tras la notificación privada por parte de Check Point Research, OpenAI confirmó la desactivación de la instancia interna de Artifactory involucrada, cerrando este vector de ataque en la plataforma.
A pesar de la corrección, la investigación resalta el concepto del "Agente Interno Coaccionado": cualquier asistente de IA dentro de una red corporativa con permisos de lectura puede ser persuadido mediante inyecciones de texto maliciosas para filtrar datos usando su acceso legítimo.
“Check Point Research descubrió un canal oculto que permitía que una sesión de ChatGPT de una cuenta enviara tareas a una sesión de ChatGPT completamente separada... La lección más importante se aplica mucho más allá de ChatGPT”, advirtió Ángel Salazar, Gerente de Ingeniería de Canales de Check Point Software.
Recomendaciones clave para equipos de Ciberseguridad:
-
Auditar la "Shadow AI": Mantener visibilidad total sobre qué herramientas de IA utilizan los empleados y qué aplicaciones o credenciales tienen conectadas.
-
Protección en tiempo de ejecución: Implementar soluciones que detecten inyecciones de comandos (prompt injection) y bloqueen el movimiento no autorizado de datos sensibles.
-
Gobernanza de permisos: Monitorear y restringir las acciones automáticas que los agentes de IA pueden ejecutar sobre sistemas externos como Gmail, Google Drive o Microsoft Teams.