El gobierno de identidades no humanas (NHI): El nuevo reto de ciberseguridad en la era de la IA
El gobierno de identidades no humanas (NHI): El nuevo reto de ciberseguridad en la era de la IA
Compartir:
Diana Dorado
Redacción
20 de octubre de 2026
En el marco del Mes de la Ciberseguridad, expertos advierten sobre una nueva superficie de ataque en los entornos corporativos: la proliferación no controlada de identidades no humanas (NHI, por sus siglas en inglés). La rápida adopción de agentes de Inteligencia Artificial, bots y APIs ha introducido actores digitales con capacidad de consultar información crítica y ejecutar procesos automatizados sin que existan modelos equivalentes de gobernanza, supervisión y control como los aplicados al personal humano.
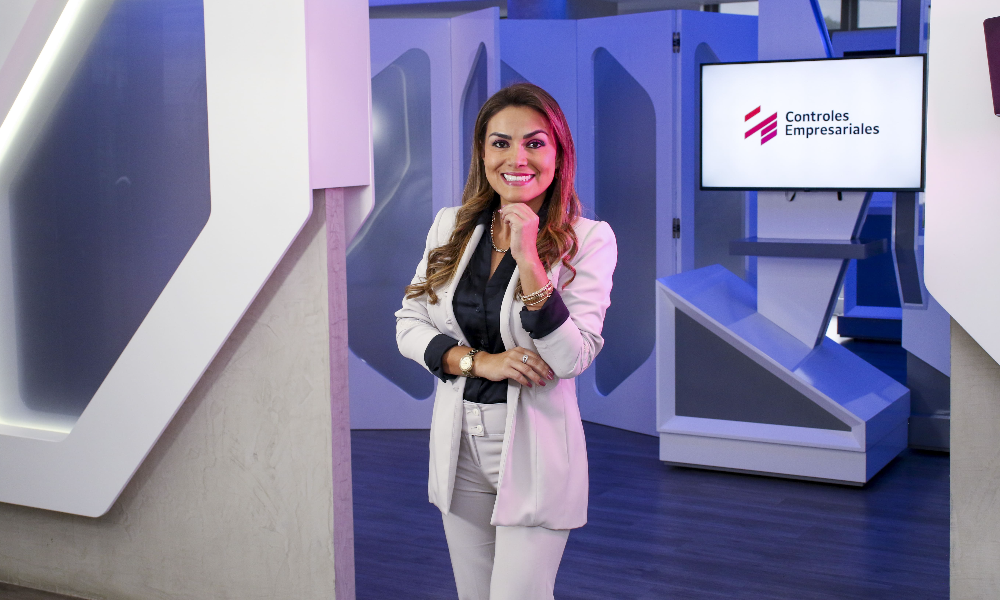
Según Vanessa Delgado, Gerente de Alianzas Estratégicas de Controles Empresariales, el riesgo emergente radica en que el próximo incidente grave de ciberseguridad podría originarse en una identidad sintética u operativa que carezca de un propietario asignado, permisos acotados o trazabilidad auditables.
1. Matriz de riesgos y recomendaciones de gobierno para identidades no humanas
|
Principio de Control |
Desafío Operativo de la IA / Bots |
Directriz de Seguridad (Controles Empresariales) |
|---|---|---|
|
Propiedad y Responsabilidad |
Agentes de IA o APIs creados sin dueño claro en la estructura organizacional. |
Asignar un responsable (Owner): Toda identidad digital debe contar con un propietario corporativo definido. |
|
Gestión de Privilegios |
Permisos heredados o excesivos sobre bases de datos y sistemas críticos. |
Mínimo privilegio: Restringir el acceso estrictamente a las funciones necesarias para su propósito. |
|
Trazabilidad y Auditoría |
Ejecución de acciones automatizadas sin registros centralizados. |
Registros auditables: Monitorear y almacenar la totalidad de actividades ejecutadas por agentes de IA/bots. |
|
Supervisión Continua |
Detección tardía de comportamientos anómalos o manipulados (Prompt Injection). |
Monitoreo en tiempo real: Evaluar desviaciones frente al patrón de comportamiento esperado. |
|
Gestión del Ciclo de Vida |
Mantenimiento de accesos de herramientas de software o APIs en desuso. |
Proceso de retiro/desactivación: Eliminar credenciales y accesos de forma documentada cuando caduquen. |
2. Implicaciones estratégicas para la gestión del riesgo tecnológico
La masificación de la inteligencia artificial transforma la arquitectura de protección corporativa:
-
Evolución del Vector de Ataque: La IA actúa como un arma de doble filo; mientras optimiza la ciberdefensa, permite a los ciberdelincuentes automatizar vectores de ataque, generar identidades falsas y ejecutar campañas de phishing hiperpersonalizadas.
-
Transición de Herramienta a Actor Operativo: Al otorgar capacidad de ejecución autónoma a un agente inteligente sobre un sistema ERP o CRM, este deja de ser un software pasivo para convertirse en un usuario virtual con privilegios operativos.
-
Auditoría Periódica de Accesos: Se vuelve indispensable implementar revisiones sistemáticas de privilegios para evitar la acumulación no autorizada de accesos en entornos cloud e híbridos.
“Toda identidad digital que tenga acceso a información o capacidad de ejecución necesita un propietario definido, controles adecuados y mecanismos de seguimiento permanente. El próximo incidente de ciberseguridad podría no ser causado por una persona, sino originarse en una identidad digital que nadie sabía exactamente quién administraba”, destacó Vanessa Delgado, Gerente de Alianzas Estratégicas de Controles Empresariales.