Solo el 18 % de las empresas de América Latina tiene reglas formales para gobernar la IA, aunque el uso crece entre sus empleados
Solo el 18 % de las empresas de América Latina tiene reglas formales para gobernar la IA, aunque el uso crece entre sus empleados
Compartir:
Diana Dorado
Redacción
12 de noviembre de 2026
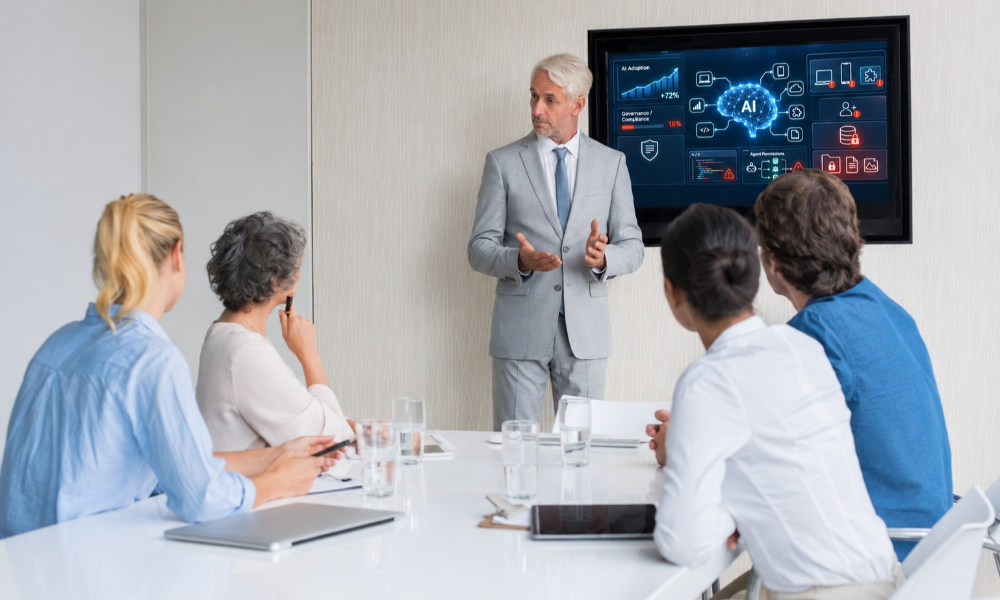
La inteligencia artificial avanza más rápido dentro de las empresas que las reglas para controlarla. Cerca del 40 % de las organizaciones de la región ya la implementa y, de ellas, el 68 % planea ampliar su uso en los próximos 12 meses. Sin embargo, solo el 18 % cuenta con marcos formales de gobernanza y apenas el 17 % tiene políticas de uso para sus colaboradores, según el informe AI Readiness in Latin America 2026, de RSM, basado en una encuesta a más de 400 líderes empresariales.
La brecha se explica, en buena parte, por la falta de visibilidad: los empleados pueden acceder a modelos de IA mediante cuentas personales, extensiones de navegador, funciones integradas en aplicaciones corporativas o dispositivos móviles, sin que la organización lo detecte.
1. Indicadores de uso y gobernanza de la IA
|
Variable / Dimensión |
Métrica Oficial |
Diagnóstico / Análisis |
|---|---|---|
|
Empresas con marcos formales de gobernanza |
18 % |
AI Readiness in Latin America 2026, de RSM. |
|
Empresas con políticas de uso para colaboradores |
17 % |
Misma fuente. |
|
Acceso desde equipos corporativos con cuentas personales |
67 % de los usuarios |
DBIR 2026 de Verizon; el 45 % de los empleados usa estas herramientas con regularidad, frente al 15 % del año anterior. |
|
Programadores que usan asistentes o agentes de código |
66 % |
Solo el 24 % reporta herramientas aprobadas o lineamientos formales (Encuesta de Desarrolladores 2026 de Stack Overflow). |
|
Empresas sin controles formales sobre las decisiones de sus agentes de IA |
80,8 % |
Observatorio de Agentic AI 2026, de CIONET y NTT DATA. |
2. Los siete frentes para gobernar la IA, según SISAP
La unidad de AI Security de SISAP, que conversó con organizaciones de al menos 10 países, identifica siete ejes que deben avanzar de forma coordinada:
-
Gobierno y responsables: definir quién decide sobre la adopción de IA, mediante un comité con negocio, tecnología, riesgo y seguridad.
-
Visibilidad sobre el uso real: inventariar qué herramientas usan los colaboradores, desde qué cuentas y dispositivos.
-
Herramientas y cuentas corporativas: sustituir las cuentas personales por licencias empresariales administrables.
-
Protección de la información: definir qué datos pueden procesarse en cada plataforma.
-
Desarrollo de software: definir los asistentes autorizados y someter el código generado a revisión y pruebas de seguridad.
-
Control de agentes: limitar sus permisos, registrar sus acciones y poder detenerlos cuando sea necesario.
-
Capacitación y supervisión continua: formar a los colaboradores y revisar periódicamente el uso de las herramientas.
“Los asistentes de programación pueden acelerar la entrega de servicios digitales, pero el código que generan no es seguro por defecto y requiere revisión”, señala José Amado, AI Security Manager de SISAP.
3. Lo que se observa en la región
Las conversaciones de SISAP con organizaciones de los sectores bancario, gubernamental y otras industrias de Centroamérica, Panamá, República Dominicana y Colombia dejaron un patrón común: las buenas prácticas de ciberseguridad siguen siendo las mismas, pero la IA exige aplicarlas con mayor rapidez y reforzar la supervisión de su uso. Para la compañía, el objetivo no es frenar la adopción de la IA, sino promover decisiones informadas sobre los riesgos, de modo que la innovación responda al negocio con una visión clara de la seguridad y la continuidad operativa.